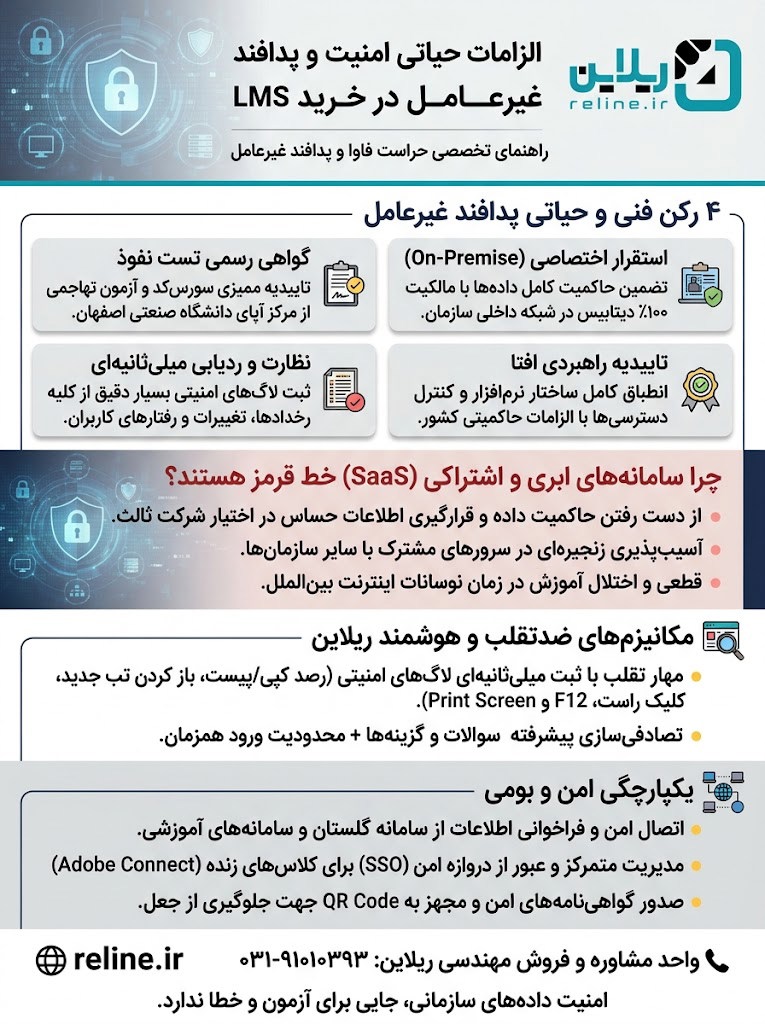
چرا در خرید سامانه LMS گواهی افتا و تست نفوذ آپا حیاتی است؟
چطور از رد شدن قرارداد خرید سامانه LMS توسط حراست جلوگیری کنیم؟ راهنمای ممیزی امنیتی افتا، تست نفوذ آپا و مکانیزمهای ضدتقلب ریلاین. دریافت دموی فنی
استانداردهای امنیتی افتا و تست نفوذ آپا، چارچوبهای الزامی پدافند غیرعامل جهت ممیزی مقاومت زیرساخت آموزش مجازی در برابر حملات سایبری، دستکاری نمرات و نشت اطلاعات هستند.
- استقرار اختصاصی (On-Premise): تضمین حاکمیت کامل دادهها با مالکیت ۱۰۰٪ دیتابیس در شبکه داخلی.
- گواهی رسمی تست نفوذ: تاییدیه ممیزی سورسکد و آزمون تهاجمی از مرکز آپای دانشگاه صنعتی اصفهان.
- تاییدیه راهبردی افتا: انطباق ساختار نرمافزار و کنترل دسترسیها با الزامات حاکمیتی کشور.
- نظارت و ردیابی میلیثانیهای: ثبت لاگهای امنیتی دقیقهای و میلیثانیهای کلیه رخدادها و تغییرات.
چرا گواهی امنیتی افتا و تست نفوذ آپا در خرید LMS دانشگاهی و دولتی یک الزام حیاتی است؟
ساعت ۱۰ شب، ده ساعت مانده به بزرگترین آزمون پایانترم یا آزمون استخدامی سازمان. تصویر اسکرینشات سوالات فردا در کانالهای تلگرامی دستبهدست میشود. بدتر از آن، بررسیهای اولیه نشان میدهد یک کاربر با نفوذ به جدول دیتابیس، نمرات سه ترم گذشته را تغییر داده و هیچ ردی از IP یا فرآیند انجامشده در سیستم ثبت نشده است. صبح روز بعد، میز مدیر فناوری اطلاعات (فاوا) محل تجمع بازرسان حراست، ریاست دانشگاه و دانشجویان معترض است.
این سناریو، کابوس تکراری سازمانهایی است که در زمان خرید سامانه LMS، فریب ظاهر رنگارنگ، قیمتهای ارزان یا وعدههای شفاهی پیمانکاران را میخورند. وقتی پلتفرم آموزشی شما فاقد معماری امنیتی ممیزیشده باشد، شما یک نرمافزار نخریدهاید؛ بلکه یک حفره امنیتی بزرگ را وارد شبکه داخلی سازمان کردهاید. در نهادهای دولتی، دانشگاهها و صنایع بزرگ، امضای نهایی هیچ قراردادی بدون تاییدیه حراست فناوری اطلاعات و تطابق با ضوابط پدافند غیرعامل معتبر نیست.
در این راهنمای فنی و کالبدشکافانه، دقیقاً بررسی میکنیم که چرا استانداردهای افتا و تست نفوذ آپا خط قرمز خرید زیرساخت آموزشی هستند و چطور میتوانید پیش از عقد قرارداد، امنیت واقعی سامانه مدیریت یادگیری را در لایه کد، سرور و آزمونساز ممیزی کنید.
چرا ادعای «سیستم ما امن است» در مناقصات خرید سامانه LMS هیچ ارزش حقوقی ندارد؟
در جلسات دموی نرمافزار، تمام فروشندگان ادعا میکنند که پلتفرمشان غیرقابل نفوذ است. اما از نگاه معمار امنیت سایبری و ممیز حراست، امنیت یک صفت تبلیغاتی نیست؛ یک وضعیت قابل اندازهگیری است که باید توسط نهادهای رگولاتوری ثالث تایید شود.
بسیاری از سامانههای موجود در بازار، پوستههای تغییریافته از سیستمهای متنباز (Open-Source) یا اسکریپتهای آماده هستند که توسط تیمهای کوچک بدون دانش مهندسی امنیت توسعه یافتهاند. این سیستمها در برابر ابتداییترین حملات وب آسیبپذیرند:
- حملات تزریق کد (SQL Injection): نفوذگر از طریق فرمهای عادی سامانه (مثل بخش جستجو یا ورود نام کاربری) دستورات مخرب را به دیتابیس ارسال کرده و کل بانک سوالات و اطلاعات هویتی کاربران را استخراج یا دستکاری میکند.
- حملات Cross-Site Scripting (XSS): تزریق اسکریپتهای مخرب در بخش تالارهای گفتگو یا ارسال تکلیف که نشست (Session) استاد یا ادمین کل را به سرقت میبرد.
- ارتقای غیرمجاز سطح دسترسی (Privilege Escalation): دانشجو یا کاربر عادی با تغییر پارامترهای URL یا دستکاری درخواستهای سمت کلاینت، به پنل مدیریت نمرات یا تنظیمات آزمون دسترسی پیدا میکند.
در ساختار اداری و دانشگاهی ایران، هیچ مدیر IT یا مقام تشخیصی نمیتواند ریسک تایید چنین نرمافزاری را به جان بخرد. اگر حادثه سایبری رخ دهد و سامانه فاقد مجوزهای رسمی امنیتی باشد، مسئولیت حقوقی و اداری مستقیماً متوجه امضاکنندگان صورتجلسه خرید خواهد بود.
تفاوت دقیق گواهی امنیتی افتا و تست نفوذ آپا در ممیزی نرمافزار چیست؟
مدیران تدارکات و حتی برخی کارشناسان IT گاهی این دو مفهوم را یکی میدانند، اما در معماری امنیت، گواهی افتا و تست نفوذ آپا دو لایه مکمل از اعتبارسنجی فنی را پوشش میدهند:
۱. گواهی ارزیابی امنیتی افتا (سند انطباق با ضوابط حاکمیتی)
مرکز مدیریت راهبردی افتا (امنیت فضای تولید و تبادل اطلاعات)، مرجع رسمی تعیین استانداردهای امنیت سایبری برای دستگاههای اجرایی، دولتی و زیرساختهای حیاتی کشور است. دریافت تاییدیه امنیتی افتا نشان میدهد که معماری نرمافزار، نحوه رمزنگاری دادهها، مدیریت نشستهای کاربری و ساختار کنترل دسترسیها در سامانه LMS، دقیقاً منطبق بر الزامات پدافند غیرعامل طراحی شده است. بدون این مدرک، حراست فناوری اطلاعات سازمانهای دولتی اجازه اتصال نرمافزار به شبکه داخلی را صادر نمیکند.
۲. گواهی تست نفوذپذیری مرکز آپا (ممیزی تهاجمی و هک اخلاقی)
مراکز آپا (آگاهیرسانی، پشتیبانی و امداد رایانهای) مستقر در دانشگاههای برتر کشور، بازوی تخصصی و آزمایشگاهی برای اجرای تست نفوذ (Penetration Testing) هستند. در این فرآیند، متخصصان امنیت به صورت «جعبه سیاه» (Black-Box) و «جعبه خاکستری» (Grey-Box) دقیقاً مانند یک هکر واقعی به سامانه حمله میکنند تا کوچکترین باگهای امنیتی در سورسکد و منطق تجاری برنامه (Business Logic) را کشف کنند.
سامانه مدیریت یادگیری ریلاین، علاوه بر انطباق کامل با الزامات امنیتی افتا، موفق به دریافت گواهی رسمی تست نفوذ از مرکز آپای دانشگاه صنعتی اصفهان (یکی از معتبرترین و سختگیرانهترین مراکز آپای کشور) شده است. این یعنی هسته نرمافزار ریلاین پیش از استقرار در سازمان شما، زیر بار سنگینترین حملات شبیهسازیشده قرار گرفته و سلامت امنیتی آن به صورت رسمی و مکتوب تایید شده است.
چرا سامانههای ابری و اشتراکی (SaaS) خط قرمز حراست و پدافند غیرعامل هستند؟
یکی از بزرگترین تلهها در خرید سامانه LMS، انتخاب سرویسهای ابری اجارهای (SaaS) است. در مدل اشتراکی، کدهای برنامه و مهمتر از همه، پایگاه داده (Database) سازمان شما روی سرورهای شرکت فروشنده و در کنار اطلاعات دهها موسسه دیگر نگهداری میشود. این معماری از سه جهت خط قرمز امنیتی محسوب میشود:
- از دست رفتن حاکمیت داده (Data Sovereignty): اطلاعات هویتی پرسنل، کدهای ملی، سوابق آموزشی، مستندات محرمانه درونسازمانی و بانک سوالات در اختیار یک شرکت ثالث است. در صورت بروز اختلاف حقوقی با پیمانکار، دیتابیس شما عملاً گروگان گرفته میشود.
- آسیبپذیری زنجیرهای در سرورهای اشتراکی: اگر یکی از مشتریان دیگر روی آن سرور دچار رخنه امنیتی شود یا تحت حمله DDoS قرار بگیرد، سرویس و دادههای سازمان شما نیز مختل یا افشا خواهد شد.
- فلج شدن آموزش در زمان قطعی اینترنت بینالملل: بسیاری از سرویسهای ابری یا ابزارهای وابسته به آنها در زمان بروز اختلالات شبکه خارجی یا اعمال محدودیتهای ترافیکی، از دسترس خارج میشوند.
راهکار استاندارد: استقرار اختصاصی (On-Premise) و پایداری روی شبکه ملی
تنها راهکار مورد تایید پدافند غیرعامل، معماری استقرار اختصاصی (On-Premise) است. در سامانه ریلاین، نرمافزار و پایگاه داده به طور ۱۰۰٪ روی سرورهای داخلی دیتاسنتر دانشگاه یا سازمان شما نصب میشود. هیچ شخص یا شرکتی خارج از شبکه شما به اطلاعات دسترسی ندارد.
از نظر اقتصادی نیز ریلاین با ارائه لایسنس دائمی و نامحدود، شما را از تله هزینههای جاری بیپایان (OpEx) و جریمههای مالی بابت افزایش کاربر نجات داده و نرمافزار را به یک دارایی سرمایهای دائمی (CapEx) برای سازمان تبدیل میکند. علاوه بر این، مهندسی بهینه هسته ریلاین و مدیریت صفبندی درخواستها، مصرف پردازنده (CPU) سرور را در پیک ترافیک تا درصد قابل توجهی کاهش میدهد. در نتیجه، حتی اگر هزاران دانشجو یا کارمند در یک ثانیه وارد آزمون شوند، یا ارتباط با اینترنت بینالملل به طور کامل قطع گردد، سامانه روی شبکه داخلی (اینترانت ملی) با پایداری مطلق و بدون خطای 502 به کار خود ادامه میدهد.
مکانیزمهای ضدتقلب و لاگگیری ثانیهای در آزمونهای حساس چگونه کار میکنند؟
امنیت LMS تنها به جلوگیری از هک شدن سرور خلاصه نمیشود؛ بخش بزرگی از چالشهای مدیران آموزش و فاوا، حفظ سلامت علمی آزمونها و رسیدگی به اعتراضات پس از امتحان است. در آزمونهای استخدامی، ارتقای شغلی و پایانترم دانشگاهی، سامانه باید بتواند تقلب را مهار کرده و شواهد فنی انکارناپذیری برای داوری ارائه دهد.
۱. ثبت میلیثانیهای لاگهای سیستمی (شفافیت مطلق در برابر اعتراضات)
پس از هر آزمون آنلاین، دپارتمان آموزش با موجی از مراجعات روبرو میشود: «من گزینه درست را زدم اما سیستم ثبت نکرد!» یا «اصلاً سوالات برای من باز نشد!». در سامانههای معمولی که تنها ساعت ورود و خروج کلی را ثبت میکنند، اثبات حقیقت ناممکن است.
در معماری ریلاین، سیستم لاگگیری با دقت میلیثانیه طراحی شده است. در بخش لاگهای سامانه، تمامی اطلاعات حیاتی شامل نام کاربری، تاریخ و ساعت دقیق به میلیثانیه، مشخصات مرورگر، سیستمعامل و آیپی (IP) دستگاهی که کاربر با آن وارد شده و ریزِ فرآیندی که داخل سامانه انجام داده ثبت میگردد. وقتی کاربر روی هر گزینه کلیک میکند، زمان میلیثانیهای در دیتابیس ثبت میشود و مدیر سامانه میتواند با یک نگاه، تمام ادعاهای واهی را با مستندات فنی رد کند.
۲. رصد هوشمند لاگهای امنیتی و رفتارهای مشکوک در جلسه آزمون
یکی از نقاط قوت تخصصی در ماژول آزمون ریلاین، ثبت دقیق لاگهای امنیتی سوالات و پاسخهای کاربران است. برخلاف سیستمهایی که به وعده غیرعملی «قفل کامل مرورگر» تکیه میکنند (که روی بسیاری از سیستمعاملها و گوشیهای موبایل باگ دارد)، ریلاین رویکرد «رصد و ثبت تخلف در لحظه» را همراه با تصادفیسازی سوالات اجرا میکند.
در طول برگزاری آزمون در ریلاین، هرگونه تلاش کاربر برای دور زدن قوانین بلافاصله در لاگ امنیتی آزمون او ثبت میشود. این لاگهای امنیتی شامل موارد زیر است:
- استفاده از کلید F12 (تلاش برای باز کردن ابزار Developer Tools مرورگر جهت دیدن سورس صفحه).
- فشردن کلیدهای ترکیبی Ctrl+U (مشاهده کدهای منبع صفحه) و Ctrl+P (تلاش برای پرینت گرفتن از صفحه سوالات).
- اقدام به Copy و Paste کردن متن سوالات یا پاسخهای تشریحی.
- باز کردن تب جدید (New Tab) در مرورگر برای جستجوی جواب در گوگل یا هوش مصنوعی.
- فشردن دکمه Print Screen برای عکس گرفتن از صفحه آزمون.
- انجام کلیک راست (Right Click) روی صفحه آزمون.
وقتی این لاگهای امنیتی در کنار قابلیتهای ساختاری ریلاین مانند نمایش رندوم (تصادفی) سوالات از سطوح سختی مختلف، جابهجایی گزینهها، نمایش تکصفحهای بدون بازگشت به عقب و محدودیت ورود همزمان قرار میگیرند، عملاً هرگونه تقلب فردی یا شبکهای به طور کامل خنثی و مستندسازی میشود.
یکپارچگی امن: اتصال به سامانههای دانشگاهی، کلاس زنده و صدور گواهینامه چطور مدیریت میشود؟
یک حفره امنیتی رایج در سازمانها، جابجایی دستی اطلاعات بین سامانههای مختلف با فایلهای اکسل و دادن لینکهای مستقیم و بدون احراز هویت برای کلاسهای آنلاین است. بیایید ببینیم استاندارد مهندسی ریلاین چگونه این چرخه را به صورت امن و با کمترین اصطکاک مدیریت میکند:
۱. تبادل امن اطلاعات با سامانه گلستان و سامانههای آموزشی
در بسیاری از دانشگاهها، انتقال لیست دانشجویان، اساتید و دروس در ابتدای ترم یک کابوس امنیتی و اجرایی است. در حال حاضر به دلیل سیاستهای بسته سامانههایی نظیر گلستان و سما و عدم ارائه وبسرویس ثبت نمره از سوی آن شرکتها، انتقال دوطرفه یا ارسال مستقیم نمرات از LMS به گلستان در هیچ سامانهای به صورت خودکار امکانپذیر نیست. (بدیهی است در صورتی که شرکتهای مذکور وبسرویس مربوطه را در اختیار قرار دهند، زیرساخت ریلاین آماده برقراری اتصال دوطرفه کامل خواهد بود).
اما برای حل مشکل بارگذاری اولیه، ریلاین مکانیزم اتصال امن جهت فراخوانی اطلاعات دانشجویان، مدرسان و دروس از سامانه گلستان را فراهم کرده است. این فرآیند به جای درگیر کردن کارشناسان با فایلهای اکسل دستی و پرخطا، تنها با چند کلیک توسط مدیر سامانه انجام میشود و بسته به حجم اطلاعات دانشگاه، تنها چند دقیقه زمان میبرد. به این ترتیب، کل ساختار ترم با دقت بالا و در محیطی کاملاً ایزوله همگامسازی میشود.
۲. مدیریت متمرکز ورود به کلاسهای زنده (Adobe Connect و BigBlueButton)
ارسال لینک مستقیم اتاقهای ادوب کانکت یا بیگبلوباتن در گروههای پیامرسان، یعنی دعوت رسمی از افراد غریبه برای ورود به کلاسهای دانشگاه و ایجاد اخلال امنیتی! از طرفی، تعریف نام کاربری و رمز عبور جداگانه در سرورهای ویدیویی برای هزاران دانشجو، تیم IT را زیر بار تیکتهای فراموشی رمز عبور دفن میکند.
در معماری ریلاین، اتصال کاربران از طریق احراز هویت مرکزی (SSO) به سامانه ریلاین انجام شده و سپس کاربر از داخل پنل امن ریلاین، تنها با چند کلیک و بدون نیاز به وارد کردن مجدد نام کاربری و رمز عبور، وارد کلاسهای Adobe Connect یا BigBlueButton میشود. با توجه به اینکه اتصال مستقیم از SSO سازمان به سرورهای ادوب کانکت یا بیگبلوباتن (بدون عبور از لایه کنترلی LMS) امکانپذیر و امن نیست، قرار گرفتن ریلاین به عنوان دروازه احراز هویت، هم تجربه کاربری را روان میسازد و هم دسترسیهای غیرمجاز به سرورهای کلاس آنلاین را به صفر میرساند.
۳. صدور کنترلشده گواهینامههای مجهز به QR Code
در مراکز آموزشهای آزاد و دورههای ضمن خدمت سازمانی، جعل گواهینامههای پایان دوره یک چالش جدی است. در سامانه ریلاین، پس از اتمام دوره و تایید نهایی مدیریت، گواهینامههای پایان دوره به دور از خطاهای صدور اتوماتیکِ کنترلنشده، تنها با چند کلیک توسط مدیر صادر میشوند. این گواهینامهها دارای شناسه اختصاصی و QR Code معتبر هستند.
جدول مقایسهای استراتژیک: خرید LMS معمولی در برابر استاندارد امنیتی ریلاین
برای ارائه در جلسات کمیسیون معاملات، حراست فاوا و هیئتمدیره، تفاوتهای زیرساختی و امنیتی را در جدول زیر مشاهده کنید:
|
شاخص ممیزی امنیتی و فنی |
سامانههای اشتراکی (SaaS) / اسکریپتهای فاقد مجوز |
معماری اختصاصی و امنیتی ریلاین (Reline) |
پیامد اجرایی برای سازمان / دانشگاه |
|
مجوزهای رسمی پدافند غیرعامل |
فاقد گواهی رسمی؛ متکی به ادعاهای شفاهی فروشنده |
دارای گواهی تست نفوذ آپا (صنعتی اصفهان) و تاییدیه افتا |
عبور قاطع از ممیزی حراست و حذف ریسک حقوقی مدیران |
|
استقرار و مالکیت دیتابیس |
میزبانی روی سرور اشتراکی پیمانکار (تله OpEx) |
استقرار On-Premise روی سرور سازمان با لایسنس نامحدود (CapEx) |
حاکمیت ۱۰۰٪ بر دادهها و فعالیت پایدار روی اینترانت ملی |
|
پایداری در پیک ترافیک آزمون |
اشغال ۱۰۰٪ منابع سرور، قفل شدن دیتابیس و خطای 502 |
بهینهسازی مصرف CPU و مدیریت هوشمند صف |
برگزاری بدون قطعی آزمونهای همزمان چند هزار نفری |
|
اشراف اطلاعاتی و لاگگیری |
ثبت ساعت ورود کلی؛ ناتوانی در اثبات تخلفات |
لاگگیری میلیثانیهای فرآیندها، IP، مرورگر و سیستم کاربر |
داوری قاطع اعتراضات امتحانی بر اساس مستندات فنی |
|
مکانیزم ضدتقلب آزمونساز |
فاقد رصد رفتار کاربر در صفحه آزمون |
ثبت لاگ F12، Ctrl+U/P، کپی/پیست، تب جدید و Print Screen |
شناسایی دقیق متقلبین و حفظ اعتبار علمی ارزیابیها |
چکلیست ممیزی امنیتی پیش از خرید LMS (ابزار اجرایی فردا صبح مدیران IT)
پیش از آنکه پیشفاکتور هیچ شرکتی را تایید کنید یا به مرحله بازگشایی پاکتهای قیمت در مناقصه برسید، این ۵ تست ممیزی را در جلسه فنی از فروشنده مطالبه کنید:
- ۱. رؤیت اصل گواهی تست نفوذ آپا و تاییدیه افتا: به لوگوهای داخل کاتالوگ اکتفا نکنید. مستندات فیزیکی و رسمی گواهی تست نفوذ از یک مرکز آپای دانشگاهی معتبر (نظیر آپای دانشگاه صنعتی اصفهان) و گواهی افتا را مطالبه و استعلام کنید.
- ۲. تست عملی لاگهای امنیتی در جلسه دمو: به عنوان یک دانشجو وارد آزمون آزمایشی شوید؛ دکمههای F12، Ctrl+U، Print Screen و کلیک راست را بزنید و یک تب جدید باز کنید. سپس از فروشنده بخواهید همان لحظه در پنل ادمین، لاگهای امنیتی ثبتشده با دقت میلیثانیه و مشخصات مرورگر شما را نشانتان دهد.
- ۳. تضمین استقرار On-Premise و لایسنس بیقیدوشرط: در متن قرارداد قید کنید که نرمافزار و دیتابیس روی سرورهای داخلی سازمان شما نصب میشود و بابت افزایش تعداد کاربران در سالهای آینده، هیچ مبلغ مازادی دریافت نخواهد شد.
- ۴. بررسی فرآیند اتصال به گلستان و کلاسهای زنده: نحوه فراخوانی چندکلیکی اطلاعات از سامانه گلستان و همچنین فرآیند ورود از طریق SSO ریلاین به اتاقهای Adobe Connect و BigBlueButton را به صورت زنده مشاهده کنید.
- ۵. اجرای تست استرس (Stress Test) روی سرور: از تیم فنی بخواهید رفتار پردازنده سرور (CPU) را در سناریوی هجوم همزمان کاربران شبیهسازی کرده و عدم بروز خطای 502 را به صورت فنی اثبات نمایند.
سوالات متداول مدیران درباره امنیت خرید سامانه LMS
۱. آیا استقرار اختصاصی (On-Premise) سامانه ریلاین، فرآیند بروزرسانی و پشتیبانی فنی را برای تیم IT دانشگاه دشوار نمیکند؟
خیر. با وجود اینکه دیتابیس و هسته سامانه به طور کامل روی سرورهای داخلی سازمان شما مستقر است، سامانه ریلاین دارای قابلیت بروزرسانی ساختارمند بوده و تیم فنی ریلاین از طریق دسترسیهای امن و کنترلشده (مورد تایید حراست سازمان شما)، تمامی آپدیتها و پشتیبانیهای فنی را بدون به خطر افتادن مالکیت دادهها انجام میدهد.
۲. چرا در لاگهای امتحانی ریلاین، نوسانات لحظهای اینترنت سمت کاربر ثبت نمیشود؟
ثبت وضعیت شبکه محلی کاربر در سمت کلاینت به راحتی توسط ابزارهای شبیهساز مرورگر قابل دستکاری و جعل است و مبنای حقوقی محکمی برای کمیسیون موارد خاص ایجاد نمیکند. معماری لاگگیری ریلاین بر ثبت میلیثانیهای تراکنشهای واقعی رسیده به سرور، مشخصات سیستم، مرورگر، IP و اقدامات امنیتی کاربر در صفحه آزمون متمرکز است که غیرقابل انکار و ۱۰۰٪ مستند میباشد.
۳. در صورت عدم ارائه وبسرویس ارسال نمره توسط سامانه گلستان، انتقال اطلاعات آموزشی در ریلاین چطور انجام میگیرد؟
تا زمانی که شرکتهای ارائهدهنده سامانههای آموزشی نظیر گلستان و سما وبسرویس دوطرفه را در اختیار قرار ندهند، امکان انتقال اتوماتیک نمرات به داخل این سامانهها وجود ندارد. با این حال، در سامانه ریلاین بارگذاری اولیه اطلاعات دانشجویان، اساتید و دروس از گلستان تنها با چند کلیک (و در عرض چند دقیقه متناسب با حجم دیتا) انجام میشود و خروجی نمرات نیز در قالب گزارشهای استاندارد و آماده برای آموزش کل تولید میگردد.
امنیت دادههای سازمانی، سلامت آزمونها و اعتبار امضای شما در کمیسیون معاملات، جایی برای آزمون و خطا با سامانههای فاقد مجوز ندارد. برای بررسی مستندات رسمی تست نفوذ آپا، گواهی افتا و دریافت جلسه دموی فنی سامانه مدیریت یادگیری ریلاین، همین امروز با واحد مشاوره و فروش مهندسی ما تماس بگیرید: